¿Tu institución cumple con los requisitos de ciberseguridad de la SEPS?
Protege la información, reduce riesgos tecnológicos y fortalece la seguridad de tu institución mediante controles y procesos alineados con la normativa aplicable.
6 áreas fundamentales para fortalecer tu seguridad
Cada área reúne medidas prácticas y ejemplos de documentación que ayudan a demostrar una gestión responsable del riesgo tecnológico.
Gestión de activos tecnológicos
Identifica y protege tus recursos tecnológicos.
Mantén un inventario actualizado de equipos, sistemas e información crítica, con responsables y controles definidos.
¿Qué implementar? registrar servidores, laptops, aplicaciones y sus responsables.
¿Qué documentar? inventario actualizado y clasificación de criticidad.
Control de accesos y protección de datos
Restringe el acceso a personas autorizadas.
Aplica permisos por roles, autenticación segura y controles que reduzcan las filtraciones de información.
¿Qué implementar? activar doble factor y revisar accesos cuando cambia el personal.
¿Qué documentar? matriz de permisos y registros de revisión de cuentas.
Respaldos y continuidad del negocio
Prepárate para operar ante incidentes.
Define respaldos periódicos, recuperación verificable y planes de continuidad para servicios críticos.
¿Qué implementar? automatizar copias y probar periódicamente la restauración.
¿Qué documentar? bitácoras de respaldo y resultados de pruebas de recuperación.
Gestión de riesgos de ciberseguridad
Identifica las amenazas prioritarias.
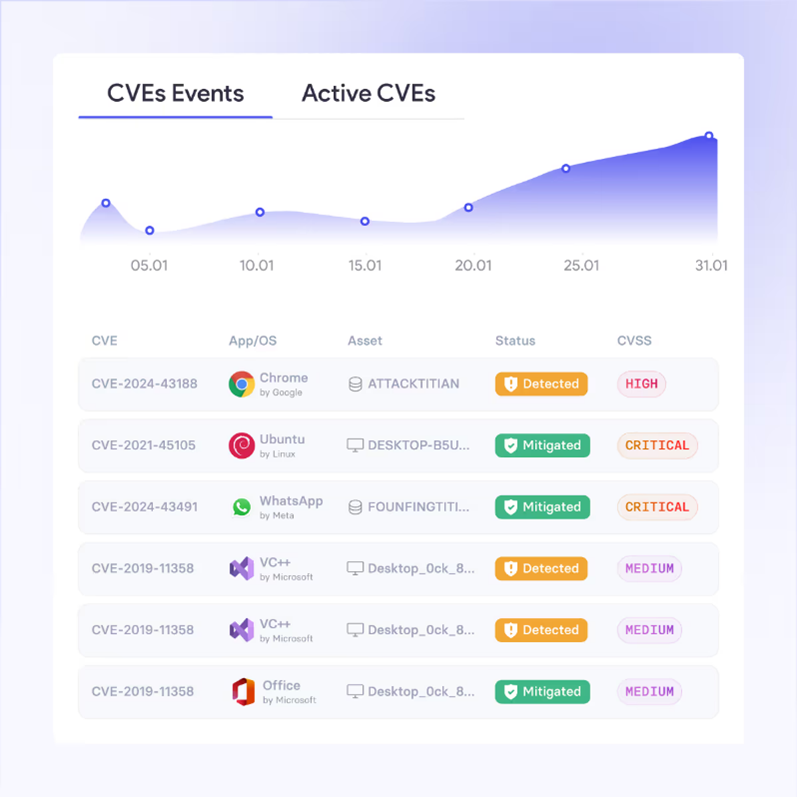
Evalúa vulnerabilidades, documenta riesgos tecnológicos y realiza seguimiento a sus medidas de mitigación.
¿Qué implementar? priorizar vulnerabilidades según impacto y probabilidad.
¿Qué documentar? matriz de riesgos y plan de tratamiento con responsables.
Monitoreo y respuesta ante incidentes
Detecta actividades sospechosas a tiempo.
Implementa registro de eventos, monitoreo y procedimientos de respuesta para reducir el impacto de incidentes.
¿Qué implementar? centralizar alertas, definir responsables y ensayar escalamiento.
¿Qué documentar? registro de incidentes y procedimientos de respuesta.
Capacitación y cultura de seguridad
Haz que tu equipo forme parte de la protección.
Promueve formación sobre phishing, manejo seguro de información y prevención de amenazas digitales.
¿Qué implementar? realizar campañas de phishing y sesiones cortas de formación.
¿Qué documentar? asistencia, material de capacitación y evaluaciones.
De la evaluación a la mejora continua
No se trata solo de adquirir herramientas: los controles necesitan responsables, procedimientos y seguimiento.
Diagnóstico
Revisamos el estado actual y las brechas prioritarias según tu institución.
Implementación
Definimos controles, herramientas y procedimientos acordes con los riesgos.
Seguimiento
Apoyamos la verificación de evidencias y la mejora de los controles aplicados.
¿Tu institución está preparada para fortalecer su cumplimiento?
En Orizontel te ayudamos a identificar oportunidades de mejora, fortalecer tus controles tecnológicos y avanzar hacia una gestión más segura de la información.
Referencias normativas
Esta página presenta seis áreas de trabajo a modo de guía informativa, no una lista exhaustiva ni una certificación de cumplimiento. Los requisitos aplicables dependen del tipo de entidad, su régimen, segmento y disposiciones vigentes. La implementación tecnológica debe complementarse con políticas, procedimientos, evidencias y evaluación especializada.